AI Engineer Europe 2026
State of the Claw
Peter Steinberger · OpenClaw(现 OpenAI)
OpenClaw 五个月 3 万次提交、近 2000 位贡献者、1142 份安全通告:个人 agent 的安全靠访问边界(只听主人、群聊进沙箱、团队 agent 只知团队可见的信息),开源治理靠中立基金会,产品质量靠迭代、品味和敢于拒绝功能。
内容概要
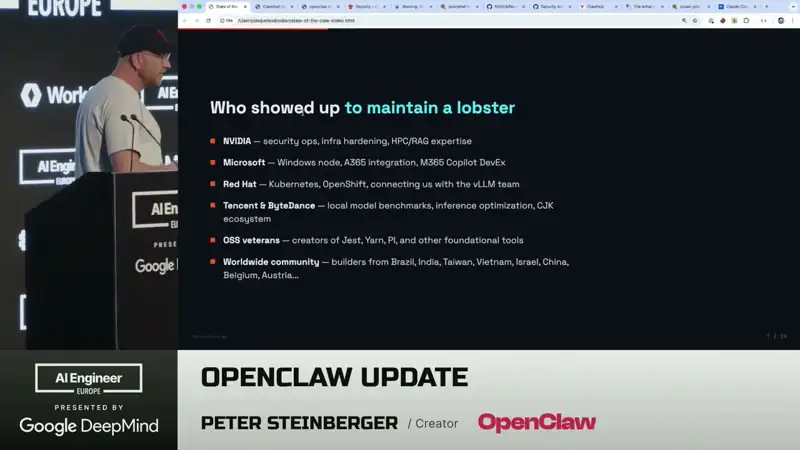
Peter 讲 OpenClaw 爆发式增长后的现实。组织层面:项目五个月约 3 万次提交、近 2000 贡献者、近 3 万个 PR,人气不等于可持续的维护,于是成立中立的 OpenClaw 基金会,维护者分布在多家公司,保持对各种模型(含本地模型)兼容,并需要全职人员。安全层面:收到 1142 份安全通告(日均约 16.6 份,99 份标为严重),很多是 AI 工具批量生成的;CVSS 分数不等于真实暴露,要结合网关暴露、权限和部署方式判断。所有强大 agent 都有「私密数据 + 不可信内容 + 对外通信」的结构性风险。产品层面:他以前并行开约十个编码会话,模型变快后降到五六个;他不认同「全自动熄灯工厂」,偏好边做边用、哪里不对改哪里;架构正从庞大代码库转向扩展与插件(记忆、wiki、Dreaming 可独立替换)。
幻灯片截图
截图来自原视频,仅用于评论与学习。
要点(点击时间跳到原视频)
- 0:52
五个月:约 3 万次提交、近 2000 位贡献者、近 3 万个 PR。热度不等于可持续:大量活动仍依赖少数人做关键决定和合并。
- 2:33
成立中立的 OpenClaw 基金会,维护者刻意分布在多家公司,保持开放、兼容各种模型(包括本地模型),避免被看作 OpenAI 控制的项目;基金会像一家没有对志愿者同等权威的公司,最终需要全职人员。
- 3:42
共收到 1142 份安全通告(日均约 16.6 份,其中 99 份严重),约 469 份已公开、60% 已关闭。AI 工具让漏洞报告的生成速度超过维护者的评估速度;他用 Codex Security 测 NVIDIA 的 NemoClaw,名义上的安全边界很快被找出多条逃逸路径。
- 6:27
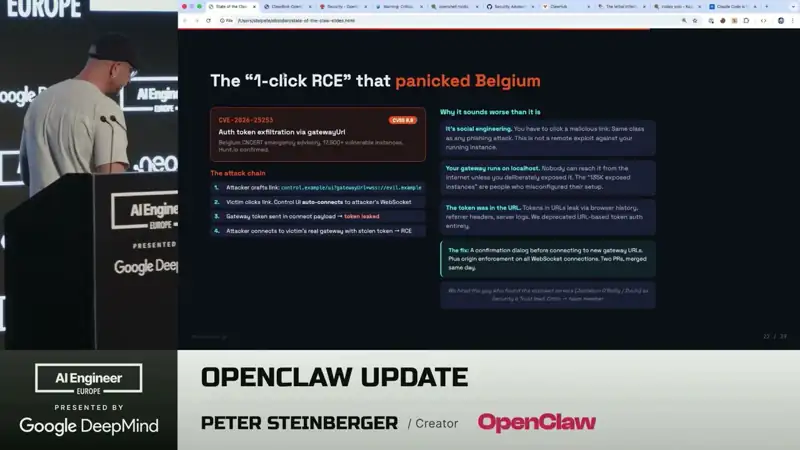
CVSS 严重度不等于实际暴露:一个满分的提权场景,在多数用户「要么有网关访问、要么根本没有」的部署现实里可能无关紧要。安全分级要结合网关暴露、权限、部署配置和真实使用。
- 10:50
强大 agent 的结构性风险:能访问私密数据 + 会接触不可信内容 + 能对外通信。这不是 OpenClaw 独有的,用户要清楚 agent 实际拥有什么权限。
- 13:11
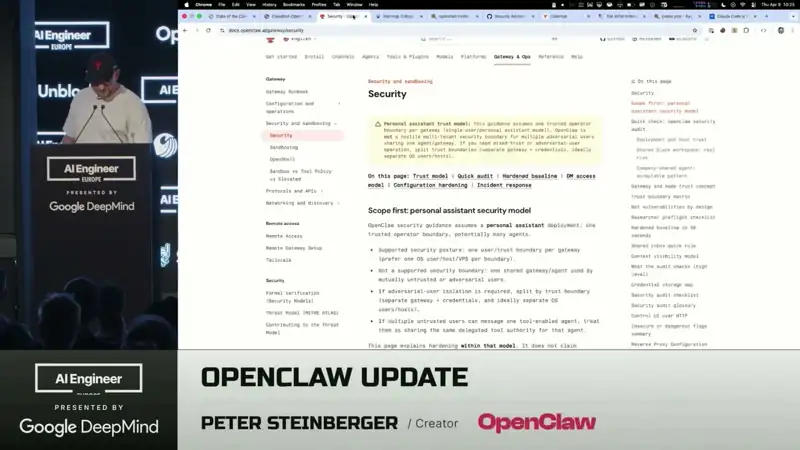
推荐的运行模型:个人 agent 只接受主人的指令;放进群聊的 agent 要进沙箱;团队 agent 只知道团队有权访问的信息。很多攻击演示故意无视这些建议或扩大权限。把外部内容标记为不可信能降低注入风险,但反复不受限的交互仍然危险;模型选择也是威胁模型的一部分。
- 19:40
个人 agent 的核心动机是数据控制:信息留在本地,必要时只把有限信息交给更强的模型,保留本地或替代模型的可能,避免依赖单一提供商;交互界面可以跟着用户跨消息工具、房间和设备。
- 24:03
并行 agent 是对等待时间的回应:模型慢时他开约十个编码会话,变快后降到五六个。生产力来自缩短反馈周期,而不是最大化 agent 数量。
- 26:32
他不认同「熄灯工厂」的强版本(先写完整规格、然后无人参与地造出来):更好的流程是造一部分、用起来、发现哪里不对、改下一个提示。自动接受贡献会把产品拉向互相冲突的方向,因为 agent 不理解项目的整体愿景。
- 27:48
品味从识别「通用的、没个性的、一看就是机器做的」文字和界面开始,延伸到让体验与众不同的小细节(OpenClaw 的俏皮行为、为消息场景调的 agent 人格)。
- 37:58
架构从庞大的代码库转向扩展与插件:记忆、wiki、Dreaming(调和会话日志与记忆的早期尝试)都可以独立安装或替换,而不必挤进核心贡献流程。系统设计、问对问题、拒绝不必要的功能仍是关键,否则一个个看似合理的改动会叠加成难以维护的系统。
可以用在日常工作里的
- 安全
给个人/团队 agent 设三条边界:谁能下指令、在什么沙箱里运行、能看到哪些数据;外部内容一律标记为不可信。
- 安全
处理安全报告时按真实部署评估可利用性,而不是只看 CVSS 分数;准备好应对 AI 生成的大量报告。
- 开源
热门开源项目要尽早解决治理:中立组织、跨公司维护者、全职人员,以及对 agent 生成贡献的过滤。
- 产品
迭代式构建:做一点、用一下、改提示;把「拒绝功能」当作核心能力,并把可选能力做成插件。