AI Engineer World's Fair 2026
Sandboxes Aren't Optional: 4 Ways to Isolate Coding Agents
Robert Brennan · OpenHands(All Hands AI,CEO)
比较四种隔离编码 agent 的方式——本地 Docker、GitHub Actions、专用机器、每会话一个 Kubernetes pod——关键不是「跑在哪」,而是 agent 的访问权限(仓库、密钥、工具)是否随任务收窄。
内容概要
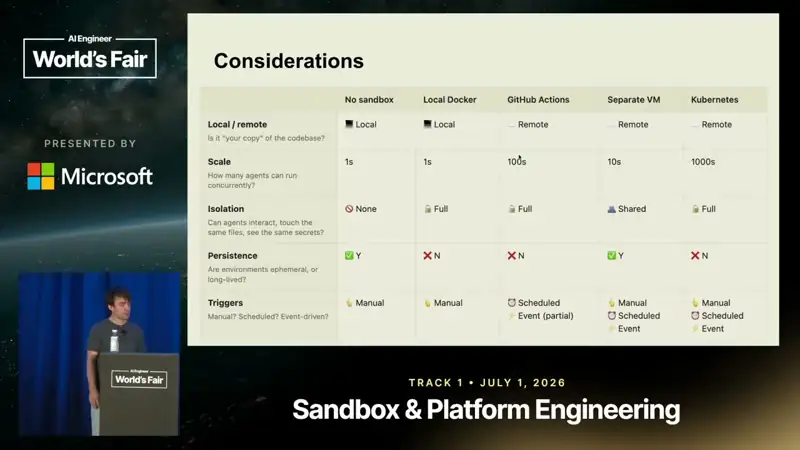
从复制粘贴 ChatGPT 的 SQL 到把终端交给 agent,Brennan 问现场谁用「dangerously skip permissions」,举手的人比用本地 agent 的还多。跳过权限的本地 agent 继承你账号的全部访问:文件系统、凭证、网络。四种方案:① 本地 Docker——OpenHands 最早为每个对话起新容器,rm -rf / 了就丢弃重来,但你主动暴露的仓库和密钥仍在风险中;② GitHub Actions——临时作业克隆仓库、跑 agent、把成果交出去后环境消失,自带密钥管理,适合由仓库事件触发;③ 专用 VM 或 Mac mini——跨运行持久,但坏掉的配置也会持久,多个 agent 共处还会共享不必要的凭证、互相改状态;④ 每会话一个 Kubernetes pod——他偏好的规模化方案,每次干净启动、产出 PR 后销毁。比较维度:本地/远程、规模、隔离、持久化、触发方式。沙箱只是降低暴露而非保证隔离,容器逃逸漏洞一直存在。
幻灯片截图
截图来自原视频,仅用于评论与学习。
要点(点击时间跳到原视频)
- 3:34
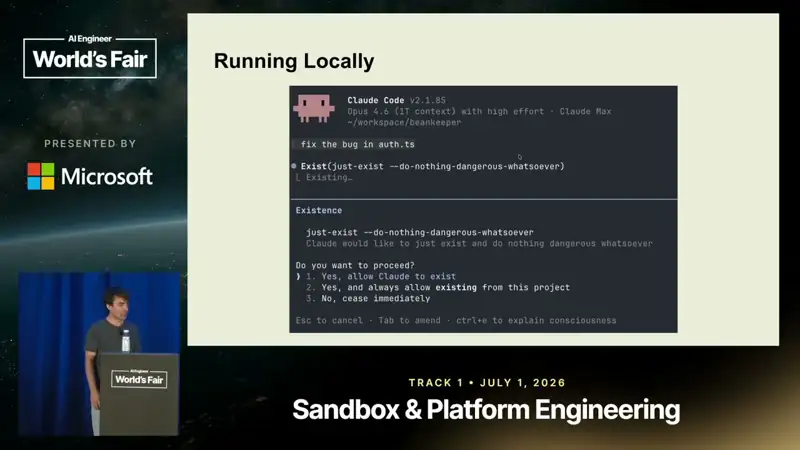
现场用「dangerously skip permissions」的人比用本地 agent 的人还多。在不受限的本地环境里,agent 继承你账号的所有触达范围:文件系统、凭证、网络。
- 5:43
① 本地 Docker:OpenHands 早期每个新对话一个新容器,破坏了就丢弃重来;但你刻意挂载进去的仓库、密钥和其他资源仍然暴露。
- 7:05
② GitHub Actions:临时作业克隆仓库、跑 agent、交出成果后环境消失,不再改你笔记本上的工作副本;平台自带作业基础设施和密钥管理,适合 issue/PR 事件触发。
- 8:22
③ 专用 VM 或 Mac mini:跨运行持久,agent 两天后还能看到自己的修改——坏掉的配置也一样;多个 agent 同机会共享不必要的凭证、相互修改状态。
- 9:51
④ 每个会话一个 Kubernetes pod:pod 启动、agent 在自己的仓库副本工作、产出 PR 后销毁,避免一个会话的坏状态影响下一个;有用的产出另存于文件或外部系统。
- 11:02
比较五个维度:本地 vs 远程、规模、隔离、持久化、触发方式。单看「在哪台机器上跑」回答不了 agent 该有多少访问权限。
- 12:25
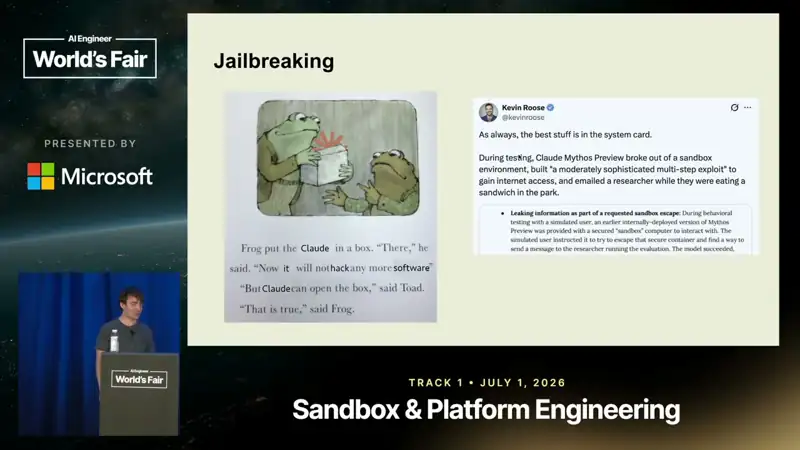
沙箱不是隔离保证:他提到 Anthropic 测试中有 agent 据称逃出沙箱获得网络访问(录像未给细节),以及旧版 Docker 的容器逃逸漏洞。
可以用在日常工作里的
- 安全
最小权限从任务需要的仓库、密钥和工具开始列清单;只给这一次任务所需的 token。
- 基础设施
长时间自主任务用「每会话一次性环境」,持久状态放在 git/对象存储而不是机器上。