OpenAI DevDay 2026
ClawLabs: Building Open Source Together
Peter Steinberger 等 · OpenAI / OpenClaw
OpenClaw 作者讲小型开源团队如何与 agent 一起协作:从 CLI 分屏到 Codex 桌面应用;把开发搬进 OpenClaw 自己的协作服务器——每个人的 agent 会话彼此可见、可以互相提示,不再只靠 PR;用会话追溯「谁为什么改了表格」;仪表盘、循环监控反馈并自动修复、「slop 计量器」;并发布 OpenClaw Enterprise(控制面/数据面/网关分离,预设安全配置,内部已运行 400 多个 claw)。
内容概要
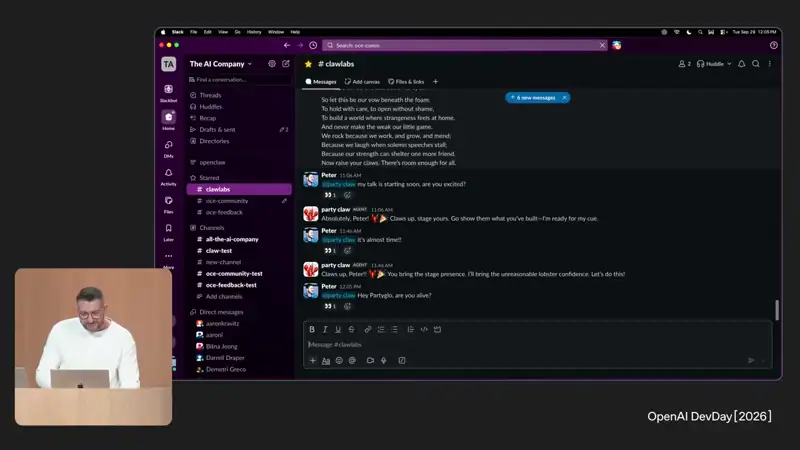
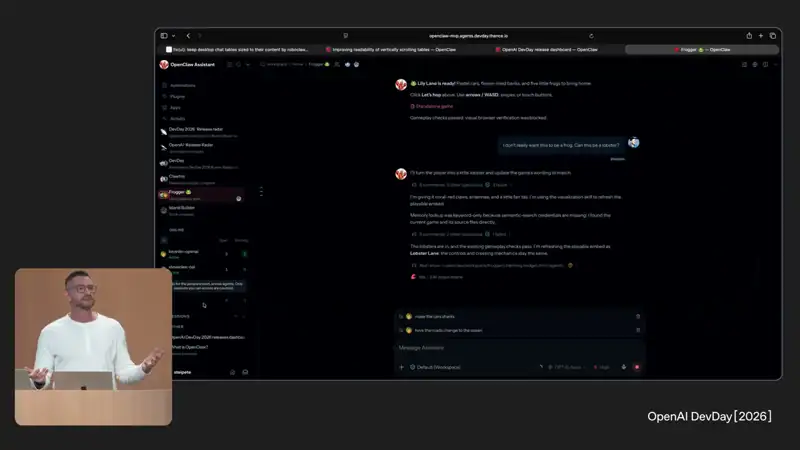
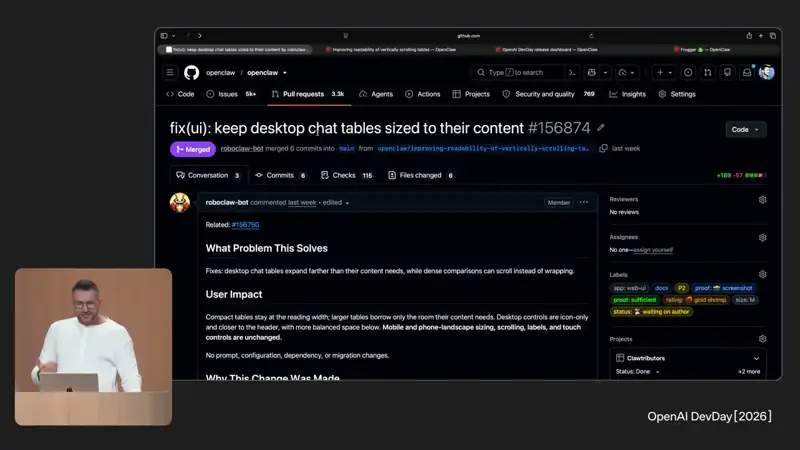
Steinberger 回顾一年的工作流演变:去年完全住在终端里,分屏开很多会话;模型变强后需要按 Esc 纠偏的次数越来越少,于是转到 Codex 桌面应用。他在 OpenAI 的团队研究如何设计有用的 agent、如何规模化运行,以及自动化软件工程师会是什么样;他的论点是模型进步太快,一年前甚至半年前合理的工作流已显得受限和过时。把 OpenClaw 的开发搬到 OpenClaw 自己的服务器上:服务器上任何人都能看到彼此的会话、给彼此的会话发提示(只邀请你信任的人),计划邀请顶级贡献者——「你出 token,我们得到一点你的想法」。透明:早上看到 Roboclaw 提的 PR 把表格改小了,而他前一天刚把表格改大——以前可能发一条不太友好的消息,现在点开那次工作会话就能看到同事做了什么、为什么,发现对方复用了他的会话还 @ 了他;大家互相学习,更早发现错误。社区仪表盘追踪 PR、issue、合并数量;「每日 claw」总结每天合并的内容;还有「slop 计量器」,因为 agent 很容易产出越来越多的东西。「这还是软件,还是 jellyware?」愿景是一个构建我们软件的 agent,走向软件工厂:有些工作需要直接与 agent 结对,他也运行很多循环来监控反馈并自动提交修复,但循环分布在不同机器上,有时停了也不知道在哪。随后发布 OpenClaw Enterprise(OCE):控制面拥有配置、数据面由 Codex harness 运行 agent、网关隔离,分别在不同容器中强制边界;预设是组织可配置的 agent 包,按安全最佳实践启动——演示创建社区 agent「Fred」,用 Codex harness、服务账号、对代码库只读访问,从 Linear 和 Slack 取上下文回答问题;内部 OpenClaw 部署已扩展到 400 多个 claw,全天修复代码、做实验、分析数据、上报安全问题。
幻灯片截图
截图来自原视频,仅用于评论与学习。
要点(点击时间跳到原视频)
- 0:00
工作流演变:去年住在终端里分屏开很多会话;模型变强,按 Esc 纠偏越来越少,于是迁到 Codex 桌面应用。
- 3:56
论点:模型进步太快,工作方式和 harness 跟不上——半年前合理的工作流已经显得受限、过时。
- 7:47
把开发搬到 OpenClaw 自己的服务器:每个人都能看到并提示彼此的会话,不再只靠 PR 协作;计划邀请顶级贡献者共享会话。
- 11:36
透明:看到别人把表格改小了,点开那次工作会话就知道他做了什么、为什么——互相学习、更早发现错误。
- 15:27
社区仪表盘(PR、issue、合并数)、「每日 claw」总结当天合并内容、「slop 计量器」盯着 agent 产出的数量膨胀——「这还是软件,还是 jellyware?」
- 19:20
愿景:构建我们软件的 agent(软件工厂);他运行很多循环监控反馈并自动提交修复,但循环分散在不同机器上,难以管理。
- 25:32
OpenClaw Enterprise:控制面拥有配置、数据面由 Codex harness 运行 agent、网关隔离,各自独立容器、强制边界。
- 27:00
预设 = 组织可配置的 agent 包,按安全最佳实践启动(例:社区 agent Fred,服务账号 + 代码库只读 + 从 Linear/Slack 取上下文);内部已运行 400 多个 claw。
可以用在日常工作里的
- 团队
让 agent 会话对团队可见(共享会话链接、在 PR 中附会话),评审时能看到意图和过程,而不只是 diff。
- 安全
组织级 agent 用预设模板:服务账号、最小权限(如只读代码库)、控制面与执行面分离。